
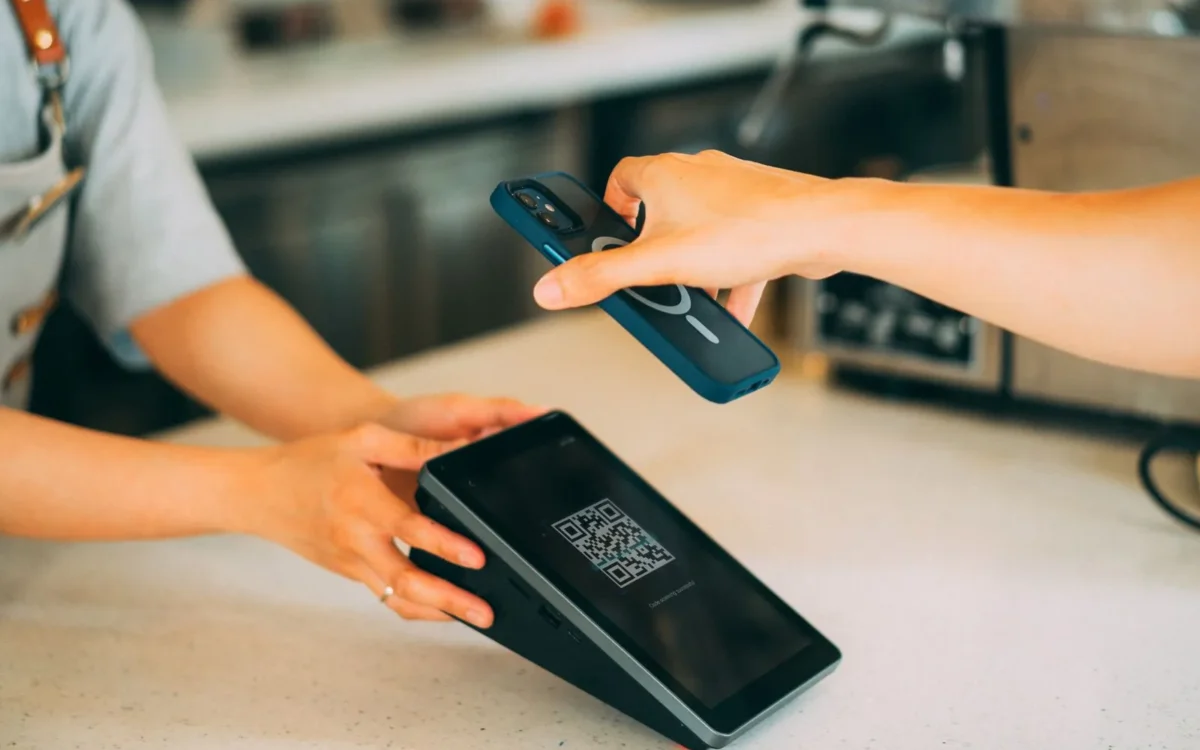
Frauda prin coduri QR folosește un mecanism de scanare obișnuit pentru a muta utilizatorul către o destinație controlată de atacator. NCSC numește această formă de phishing „quishing”. Codurile QR au utilizări legitime pentru meniuri, bilete, plăți și autentificare, dar aspectul pătratelor scanate nu arată cine controlează pagina deschisă sau ce operațiune va fi cerută acolo.
Citirea datelor și verificarea emitentului sunt operațiuni diferite
DENSO WAVE descrie QR drept un cod bidimensional care poate stoca date într-o suprafață compactă. Formatul permite citirea din direcții diferite și are un mecanism de corecție a erorilor, astfel încât datele pot fi recuperate și când o parte a codului este deteriorată. Aceste proprietăți privesc citirea conținutului, nu certificarea persoanei care a tipărit sau a trimis codul.
O scanare reușită arată că dispozitivul a putut interpreta informația reprezentată. Corecția erorilor reconstruiește datele codului, fără să stabilească dacă un serviciu financiar, o instituție sau un magazin a autorizat folosirea lui. Prin urmare, lizibilitatea, dimensiunea redusă și faptul că un cod poate fi recunoscut rapid sunt caracteristici ale formatului; verificarea destinației rămâne o etapă separată de decodare.
Autoritatea canadiană Get Cyber Safe arată că un cod poate deschide o adresă web, furniza date pentru o rețea Wi-Fi, iniția un mesaj ori prezenta informații de contact. Codurile pot fi generate de oricine. Într-un mesaj sau pe un afiș, ele pot avea aceeași prezentare vizuală indiferent de proveniență. Informația codificată nu este, prin simpla folosire a formatului QR, o dovadă de identitate.
Cum este schimbată destinația unui cod legitim
FTC a descris situații în care escrocii au acoperit coduri de pe parcometre cu propriile etichete. Persoana care scanează urmărește să achite o operațiune reală, dar codul înlocuit o trimite în altă parte. Autoritatea menționează și coduri trimise prin mesaje care invocă o livrare nereușită, o problemă cu un cont ori nevoia imediată de actualizare a unor date.
Destinația poate fi o pagină care imită un serviciu cunoscut și colectează informațiile introduse de utilizator. Un alt risc descris de FTC privește trimiterea către conținut prin care se instalează programe malițioase. Aceste mecanisme nu sunt identice: într-un caz sunt cerute date, în altul este implicată instalarea sau executarea unui program. Simpla imagine a codului nu permite stabilirea operațiunii următoare.
NCSC explică de ce un cod introdus într-un e-mail poate fi folosit pentru evitarea unor verificări automate: sistemul de protecție poate analiza legăturile scrise, dar poate să nu interpreteze informația din imagine. Scanarea cu telefonul mută apoi operațiunea pe alt dispozitiv. Telefonul personal poate avea alte protecții decât calculatorul de serviciu, chiar dacă mesajul a fost primit inițial într-un cont profesional.
Destinația și solicitarea de date
Recomandarea FTC este examinarea adresei afișate de telefon înainte de deschidere, inclusiv litere înlocuite și mici diferențe față de adresa cunoscută. Pentru un mesaj neașteptat, contactul se verifică folosind informații despre companie obținute independent, nu datele oferite în acel mesaj. Autoritatea recomandă și actualizarea telefonului, parole puternice și autentificarea multifactor, ca măsuri de protecție împotriva accesului neautorizat.
Get Cyber Safe recomandă atenție și la codurile personale, precum cele de pe bilete sau alte documente care conțin informații proprii. Distribuirea publică a unei fotografii cu un asemenea cod poate distribui și datele pe care le reprezintă. Pentru aplicații, sursa recomandată este magazinul oficial al dispozitivului, în locul instalării unei aplicații numai pentru că o pagină deschisă prin QR o solicită.
Riscul se verifică în raport cu cererea concretă: conectare la o rețea, autentificare într-un cont, descărcare de aplicații ori introducere de date. O pagină care cere informații fără legătură cu serviciul urmărit are un context diferit de o simplă afișare a unui meniu. Recomandările canadiene privesc examinarea sursei și a informațiilor solicitate, nu presupunerea că orice operațiune prin QR este frauduloasă.
NCSC descrie mai multe elemente folosite în mesaje de phishing: o autoritate aparentă, presiunea unui termen scurt, promisiuni atractive sau amenințarea unei consecințe. Aceste elemente pot apărea și într-un mesaj cu QR. Solicitarea de a acționa repede nu verifică identitatea expeditorului. Un mesaj care pretinde că provine de la bancă sau de la angajator trebuie evaluat prin canalul cunoscut al acelei organizații.
Aspectul îngrijit și o exprimare corectă nu sunt suficiente pentru confirmarea autenticității. Atacatorii pot copia identitatea vizuală a unui serviciu și pot formula mesaje credibile. Verificarea independentă privește legătura dintre expeditor, situația invocată și operațiunea solicitată. Aceleași criterii se aplică unui cod QR prezentat într-un e-mail, într-o conversație sau pe un document, deoarece imaginea poate ascunde o destinație diferită.
Codul QR folosit pentru asocierea unui dispozitiv
NCSC a avertizat în 2026 și despre atacuri asupra aplicațiilor de mesagerie în care codul QR este legat de asocierea unui dispozitiv. Într-o asemenea situație, operațiunea solicitată poate permite conectarea altui dispozitiv la cont, fără ca mesajul să ceară explicit parola. Solicitarea de scanare pentru o presupusă verificare trebuie deosebită de asocierea inițiată chiar de utilizator în setările propriei aplicații.
Recomandările autorității includ examinarea periodică a dispozitivelor asociate și verificarea independentă a participanților necunoscuți din grupuri. Codurile de verificare și informațiile de recuperare nu se transmit unei persoane doar fiindcă pretinde că oferă asistență. Controlul asupra unui cont de mesagerie implică atât credențialele, cât și dispozitivele conectate; schimbarea unei parole nu descrie singură toate sesiunile care pot exista în aplicație.
Pentru scanarea obișnuită, NCSC indică utilizarea funcției integrate în camera telefonului, fără instalarea inutilă a unui scaner suplimentar. Funcția de scanare citește codul și prezintă conținutul lui; decizia de deschidere, autentificare ori instalare urmează acestei etape. Confirmarea unei operațiuni sensibile printr-o destinație verificată este distinctă de simplul fapt că telefonul a recunoscut un cod.